
【導讀】全球物聯網智能系統與嵌入式平臺廠商研華宣布,基于瑞芯微 RK3568 平臺打造的 Arm 嵌入式邊緣工業系統 AFE-E630,已通過 DEKRA(德凱)依據 IEC 62443-4-2:2019《工業自動化與控制系統安全 第 4-2 部分:IACS 元件技術安全要求》所進行的安全驗證,并取得符合性聲明(Attestation of Conformity),評估等級達 Security Level 2(SL2)。此成果可為終端客戶后續進行整機及系統級資安設計與合規提供可靠的技術依據,并協助因應歐盟《網絡韌性法案》(Cyber Resilience Act, CRA)等日益嚴格的網絡安全法規要求。
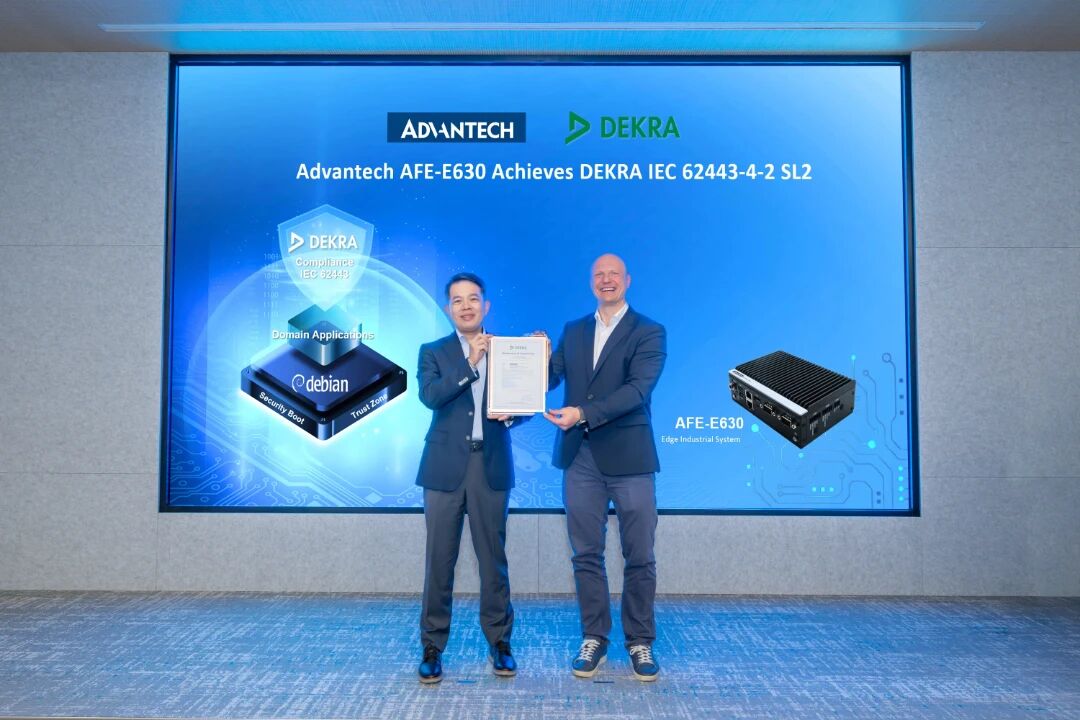
IEC 62443建構設備網絡安全基礎
加速儲能應用合規導入
隨著歐盟《網絡韌性法案》(Cyber Resilience Act, Regulation (EU) 2024/2847)分階段生效,以及能源基礎設施數字化與聯網程度持續提升,儲能、電力及工業能源系統對網絡資安的要求不斷提高。
以IEC 62443-4-2 SL2網絡安全能力為基礎,不僅可作為因應CRA要求的重要安全基礎,降低后續產品網絡安全設計與合規導入的負擔;相關網絡安全能力亦可延伸支援能源產業相關標準體系,包括IEC 62351、IEC 61850與IEEE 1686-2022,分別涵蓋電力系統通訊安全、電力自動化通訊,以及智慧電子裝置(IED)的安全能力。
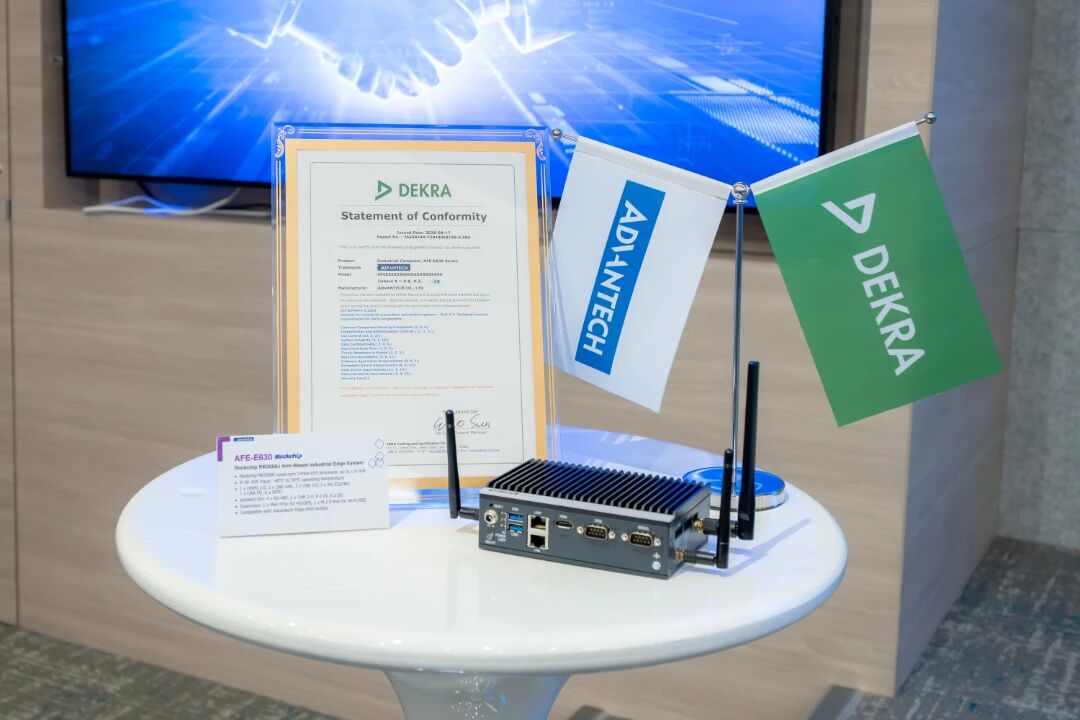
作為儲能站點的邊緣運算核心,AFE-E630 可應用于儲能EMS、微電網控制器及工業邊緣閘道器等應用,負責資料采集、通訊協定解析、邊緣運算與AI推論等關鍵任務。
更重要的是,透過既有 IEC 62443-4-2 SL2 資安驗證成果,系統整合商與產業客戶可將平臺既有的網絡安全能力與驗證依據納入后續整機及系統級合規流程,減少重復驗證工作,進而降低產品開發與驗證成本,并縮短整體部署時間。
涵蓋七大基礎網絡安全要求
建立主機設備安全基準
本次驗證涵蓋 IEC 62443-4-2 的全部七大基礎要求(FR1–FR7)及通用元件安全約束(CCSC),并針對 AFE-E630 所屬的 主機裝置(Host Device) 類別,依據 HDR 相關要求完成資安條款驗證。此成果展現研華在 Arm 平臺上,從產品設計階段即將網絡安全機制內建于產品中的系統化能力,并為終端客戶后續因應歐盟CRA等網絡安全法規要求提供可延伸運用的合規基礎。
驗證范圍涵蓋身份識別與認證、使用控制、系統完整性、資料機密性、受限資料流、事件實時響應及資源可用性等多項安全維度。從賬號登錄管理、最小權限控管、固件防篡改、數據加密保護、網絡分區與隔離、審計日志監控到異常負載防護,均建立完整的安全基準。
從安全設計到工業部署
打造可信賴邊緣運算平臺
研華AFE-E630基于Rockchip RK3568J處理器打造,采用工業級設計,支持 -40~70°C 寬溫運行及 9–30V DC 寬壓輸入,可于嚴苛環境下穩定運行。
作為研華首款通過 DEKRA(德凱)IEC 62443-4-2 資安驗證,并采用瑞芯微平臺與Debian操作系統的邊緣智慧系統,AFE-E630 進一步將工業級可靠性與組件級網絡資安能力整合于同一平臺,也為后續基于瑞芯微與Debian架構的工業邊緣方案提供網絡安全設計與合規參考。
結論
這次 SL2 認證,代表研華在這款 RK3568 邊緣平臺上實現了組件級內置安全設計,覆蓋身份認證、權限管控、固件防篡改、加密、日志審計等完整安全維度。 對于儲能、微電網這類能源數字化項目而言,現成的 IEC 62443 驗證底座,是對接 CRA 法規很好的起點,也降低了系統廠商在整機資安設計、測試認證上的投入。同時這個案例,也給后續瑞芯微 + Debian 路線的工業邊緣方案提供了一套可參考的安全落地范式,兼顧工業現場穩定性與合規需求。